静态加密与传输加密
简而言之:
传输加密保护数据穿过网络的那一段,咖啡馆里连着同一个 Wi-Fi 的人读不到。静态加密保护数据躺在机房硬盘上的那一段,硬盘被偷走也没用。但这两样都拦不住提供服务的公司读你的数据,因为解开它的钥匙就在另一头等着。
🚚 押运车的比方
假设你要把金条,也就是你的数据,运进银行金库,也就是云端。
- 传输,也就是押运车。 金条坐在装甲车里,路上没人抢得走。这就是 HTTPS。
- 静态,也就是金库。 银行把金条放进钢制金库,夜里撬门的人一无所获。这就是磁盘加密。
- 问题在于。 经理手上有金库的钥匙。他可以打开、清点你的金条、看上一眼,或者交给拿着合规文书上门的人。
第三层会改变整幅图。 你在金条上车之前就把它封进自己的箱子。银行把你的箱子放进金库,却打不开它,经理也一样。
🚦 传输加密
就是浏览器地址旁边那把小锁。
- 它是什么。 TLS,SSL 的后继者。
- 它挡住什么。 挡住同一个咖啡馆网络里的人顺手截走你的密码。
- 它到哪儿为止。 到服务器门口为止。为了处理你的请求,服务器要把它解开。
🗄️ 静态加密
意思是机房里的硬盘是加密的。
- 它是什么。 通常是 AES-256,由服务器来加。
- 它挡住什么。 挡住有人把硬盘直接抱走。
- 它到哪儿为止。 跑在那台服务器上的程序需要密钥才能干活,比如为你的笔记建搜索索引。所以数据对程序是可读的,对运维它的人也一样。
🏆 我们多加的那一层
两样我们都用,然后再加上真正决定结果的那一层:在你设备上加密。
笔记在离开之前就锁好了,之后也一直锁着,而钥匙不在我们手里:
- 在线路上。 就算传输那一层失守,偷听的人看到的也是密文。
- 在硬盘上。 就算我们的数据库明天泄露,落到外面的仍是密文。
- 在我们自己的服务器里。 我们自己的程序同样读不到你的笔记。
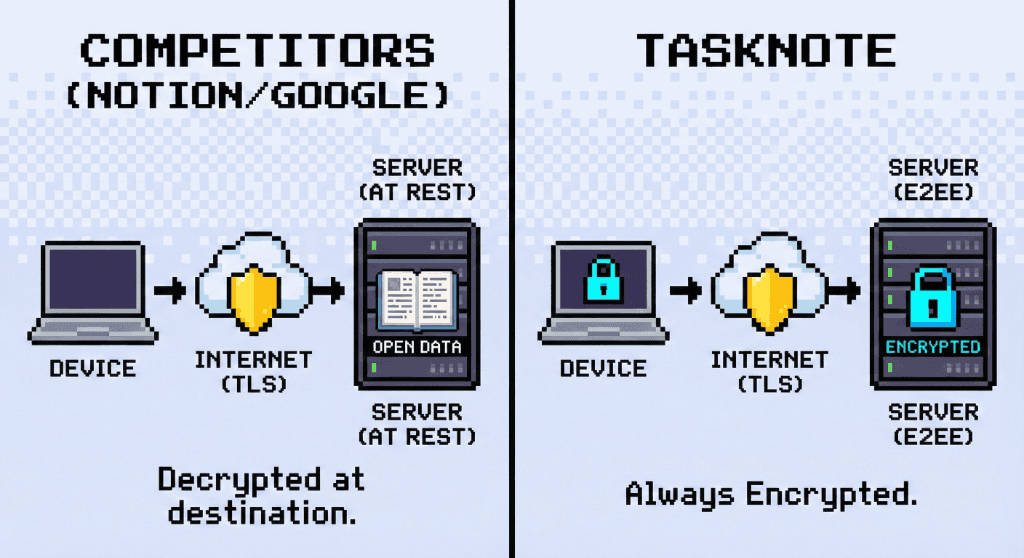
所以在挑笔记应用时,“静态加密”是及格线,不是答案。真正该问的是:密钥在谁手里。
❓ 常见问题
“银行级安全”和端到端加密是一回事吗?
不是。“银行级”是一句宣传话,多半指的是静态的 AES-256。银行需要看到你的交易才能识别欺诈,所以他们是有意不做端到端加密的。笔记是另一码事,那里你要的正是端到端。
TaskNote 用 HTTPS 吗?
用,所有连接都走 TLS 1.3。它保护的是周边事实,比如某个账号正在同步,尽管内容本身早就被你自己的密钥锁上了。
为什么静态加密还不够?
因为它要求你信任管着存储的那一方。如果某家云公司内部有人决定去读用户数据,静态加密拦不住他:系统会自动为它认定有权限的人解密。