Mã hóa khi lưu trữ và khi truyền đi
Tóm lại:
Khi truyền đi, dữ liệu của bạn được bảo vệ lúc băng qua mạng, người ngồi chung Wi-Fi quán cà phê không đọc được. Khi lưu trữ, nó được bảo vệ lúc nằm trên ổ đĩa trong trung tâm dữ liệu, ổ bị lấy cắp cũng vô dụng. Nhưng cả hai đều không ngăn công ty vận hành dịch vụ đọc dữ liệu của bạn, vì chìa khóa đang chờ sẵn ở đầu bên kia.
🚚 Chiếc xe bọc thép
Giả sử bạn chuyển những thỏi vàng, tức dữ liệu của bạn, tới hầm ngân hàng, tức đám mây.
- Khi truyền đi, chiếc xe. Vàng đi trong xe bọc thép, dọc đường không ai cướp được. Đó là HTTPS.
- Khi lưu trữ, cái hầm. Ngân hàng cất vàng vào hầm thép, kẻ đột nhập ban đêm chẳng lấy được gì. Đó là mã hóa ổ đĩa.
- Vướng ở chỗ. Người quản lý có chìa của cái hầm. Ông ta mở được, đếm vàng của bạn, ngắm nó, hoặc giao cho ai đó cầm đúng giấy tờ tới hỏi.
Lớp thứ ba làm đổi cả bức tranh. Bạn niêm vàng vào hộp của riêng mình trước khi nó lên xe. Ngân hàng cất hộp ấy trong hầm và không mở được, kể cả người quản lý.
🚦 Khi truyền đi
Chính là cái ổ khóa nhỏ cạnh địa chỉ trên trình duyệt.
- Nó là gì. TLS, thứ kế tục SSL.
- Nó chặn điều gì. Chặn người ngồi cùng mạng quán cà phê tiện tay tóm lấy mật khẩu của bạn.
- Nó kết thúc ở đâu. Ở ngay cửa máy chủ. Để xử lý yêu cầu, máy chủ phải giải mã nó ra.
🗄️ Khi lưu trữ
Nghĩa là những ổ đĩa trong trung tâm dữ liệu được mã hóa.
- Nó là gì. Thường là AES-256, do máy chủ thực hiện.
- Nó chặn điều gì. Chặn người ôm nguyên một ổ đĩa đi ra ngoài.
- Nó kết thúc ở đâu. Phần mềm chạy trên máy chủ đó cần khóa mới làm việc được, chẳng hạn để dựng chỉ mục tìm kiếm. Vậy nên dữ liệu vẫn đọc được với phần mềm ấy, và với những người quản trị nó.
🏆 Thứ chúng tôi thêm vào
Chúng tôi dùng cả hai, rồi phủ lên trên lớp thật sự quyết định câu chuyện: mã hóa ngay trên thiết bị của bạn.
Ghi chú được khóa trước khi rời máy và vẫn khóa sau đó, bằng một chiếc khóa chúng tôi không cầm:
- Trên đường truyền. Dù lớp vận chuyển có thủng, kẻ nghe lén cũng chỉ thấy bản mã.
- Trên ổ đĩa. Dù mai này cơ sở dữ liệu của chúng tôi rò rỉ, thứ lọt ra vẫn là bản mã.
- Trên chính máy chủ của chúng tôi. Các tiến trình của chúng tôi cũng không đọc được ghi chú của bạn.
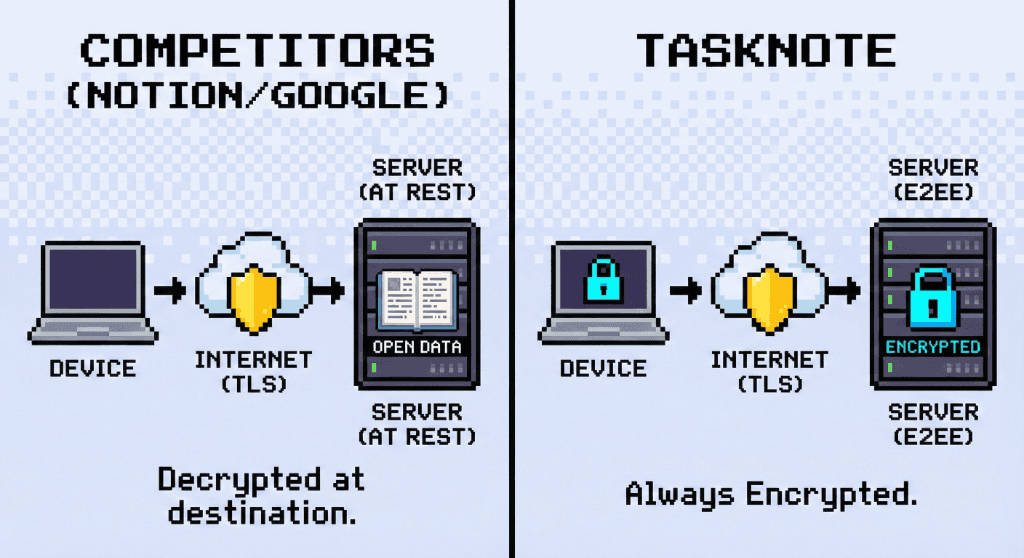
Vậy nên khi so các ứng dụng ghi chú, mã hóa khi lưu trữ là mức tối thiểu chứ không phải câu trả lời. Câu đáng hỏi là: ai giữ khóa.
❓ Câu hỏi thường gặp
An ninh cấp ngân hàng có phải là mã hóa đầu cuối không?
Không. Cấp ngân hàng là một câu quảng cáo, và thường chỉ nghĩa là AES-256 khi lưu trữ. Ngân hàng cần nhìn thấy giao dịch của bạn để phát hiện gian lận, nên họ cố ý không mã hóa đầu cuối. Ghi chú là chuyện khác, và ở đó bạn muốn đúng thứ đầu cuối ấy.
TaskNote có dùng HTTPS không?
Có, TLS 1.3 trên mọi kết nối. Nó che những dữ kiện xung quanh, chẳng hạn việc một tài khoản đang đồng bộ, dù nội dung thì đã được khóa sẵn bằng khóa của chính bạn.
Vì sao mã hóa khi lưu trữ vẫn chưa đủ?
Vì nó buộc bạn tin vào bên đang trông kho. Nếu ai đó bên trong một công ty đám mây quyết định đọc dữ liệu người dùng, lớp mã hóa ấy không cản được: hệ thống tự giải mã cho bất kỳ ai mà nó coi là có quyền.