Что такое AES-256-GCM
Коротко:
AES-256, то есть Advanced Encryption Standard с ключом длиной 256 бит, это самый стойкий симметричный шифр из тех, что применяются повсеместно. Им защищают свои секреты банки, правительства и спецслужбы. TaskNote использует режим GCM: он быстр и вдобавок замечает, если кто-то подменил ваши данные.
🏛️ Сейф
Если ваш ключ шифрования это физический ключ, то AES-256-GCM это конструкция самого сейфа.
- AES: сейф из материала, который не сверлится, не плавится и не вскрывается взрывом.
- 256: толщина стенок. Толще не бывает.
- GCM: встроенная сигнализация. Поцарапали краску или что-то изменили, пока сейф заперт, и она срабатывает мгновенно. По-научному это проверка целостности.
🧮 Насколько на самом деле стойки 256 бит
Число трудно представить: человеческая интуиция под такие величины не рассчитана.
Чтобы вскрыть один ключ AES-256 перебором, понадобилась бы машина, потребляющая энергию звезды.
- Комбинаций: примерно 115 и ещё семьдесят пять цифр за ним.
- Времени: все компьютеры Земли вместе искали бы ключ дольше, чем существует Вселенная.
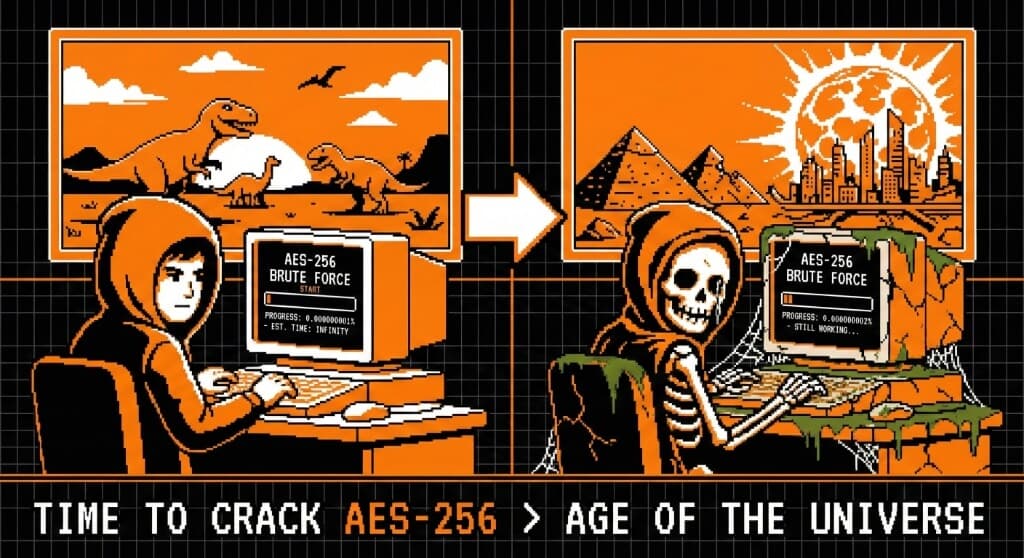
Поэтому, когда мы говорим, что данные защищены, это не оптимизм. Это арифметика.
⚡ Почему режим GCM
AES бывает разный. Немало старых программ работает в режиме AES-CBC, который медленнее и за годы накопил длинную историю ошибок в реализациях.
TaskNote использует AES-256-GCM по двум причинам:
- Скорость. GCM шифрует несколько частей файла одновременно, на тех ядрах, что у вашего устройства и так есть. Поэтому даже большие заметки открываются мгновенно.
- Защита от подмены. В GCM встроена проверка. Изменили хотя бы один бит зашифрованной заметки по дороге, чтобы испортить её или что-то подсунуть, и расшифровка просто не состоится.
🛡️ Как это устроено у нас
AES-256-GCM приходит в TaskNote через Web Crypto API.
То есть мы не гоняем медленный JavaScript, чтобы зашифровать заметку. Мы вызываем криптографический движок, уже встроенный в ваш браузер.
- Он ускорен аппаратно.
- Его проверяли команды безопасности Google, Mozilla и Apple.
- Он работает целиком на вашем устройстве, на стороне клиента.
❓ Частые вопросы
Квантовый компьютер вскроет AES-256?
Сегодня нет, и ещё долго нет. Квантовые вычисления угрожают другим семействам криптографии, прежде всего RSA. Симметричный ключ в 256 бит, по нынешним оценкам, продержится десятилетия.
AES-256 медленнее, чем AES-128?
Формально да, примерно на треть. На современном процессоре разница измеряется наносекундами, почувствовать её невозможно, поэтому мы взяли ключ подлиннее.
Вы писали собственное шифрование?
Нет и не будем. «Написать свою криптографию» это первое, чего любое руководство по безопасности советует не делать. Мы используем стандартную, проверенную реализацию из браузера.