Шифрование при передаче и при хранении
Коротко:
При передаче данные защищены, пока идут по сети, и сосед по кафейному Wi-Fi их не прочитает. При хранении они защищены, пока лежат на диске в дата-центре, и украденный диск ничего не даст. Но ни то, ни другое не мешает компании, которая ведёт сервис, прочитать ваши данные: ключи ждут их на той стороне.
🚚 Бронированный фургон
Допустим, вы везёте золотые слитки, то есть свои данные, в банковское хранилище, то есть в облако.
- При передаче, фургон. Золото едет в бронированной машине, по дороге его не отнимут. Это HTTPS.
- При хранении, хранилище. Банк кладёт золото в стальную комнату, ночной взлом ничего не даст. Это шифрование дисков.
- Загвоздка. У управляющего есть ключ от хранилища. Он может его открыть, пересчитать ваше золото, посмотреть на него или выдать тому, кто придёт с нужной бумагой.
Третий слой меняет картину. Вы запечатываете золото в собственный ящик до того, как оно попадёт в фургон. Банк ставит ваш ящик в хранилище и открыть его не может, управляющий тоже.
🚦 При передаче
Это тот самый замочек рядом с адресом в браузере.
- Что это. TLS, наследник SSL.
- От чего защищает. От того, кто сидит в той же сети кафе и хочет перехватить ваш пароль по дороге.
- Где заканчивается. У порога сервера. Чтобы обработать запрос, сервер его расшифровывает.
🗄️ При хранении
Это значит, что диски в дата-центре зашифрованы.
- Что это. Обычно AES-256, которым распоряжается сервер.
- От чего защищает. От того, кто физически вынесет диск.
- Где заканчивается. Программе на этом сервере ключ нужен, иначе она вообще не работает: ей, например, надо строить поисковый указатель. Значит, данные читаемы для программы и для тех, кто ею управляет.
🏆 Что добавляем мы
Мы используем и то, и другое, а сверху добавляем слой, который и решает вопрос: шифрование на вашем устройстве.
Заметки заперты ещё до отправки и остаются запертыми потом, ключом, которого у нас нет:
- В канале. Даже если транспортный слой подведёт, подслушивающий увидит шифротекст.
- На диске. Даже если завтра утечёт наша база, там будет шифротекст.
- На наших серверах. Наши собственные процессы прочитать заметки тоже не могут.
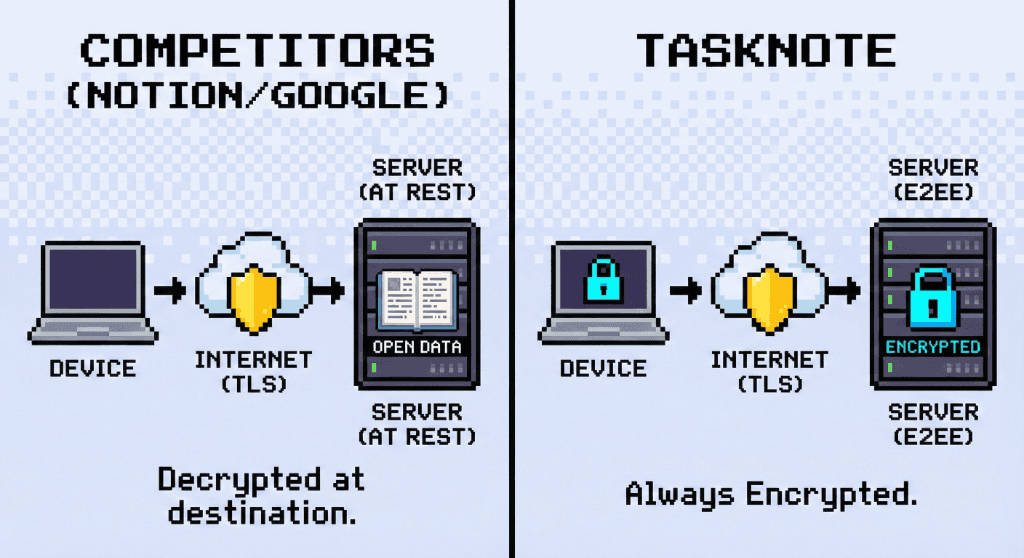
Поэтому при выборе приложения для заметок «шифрование при хранении» это не ответ, а минимальная норма. Спрашивать стоит о другом: у кого ключ.
❓ Частые вопросы
«Безопасность банковского уровня» это то же, что сквозное шифрование?
Нет. «Банковский уровень» это рекламный оборот, и обычно за ним стоит AES-256 при хранении. Банкам нужно видеть ваши операции, чтобы ловить мошенников, поэтому сквозное шифрование они намеренно не используют. С заметками задача другая, и здесь нужно именно сквозное.
TaskNote использует HTTPS?
Да, TLS 1.3 на всех соединениях. Он прикрывает сопутствующие факты, например то, что аккаунт сейчас синхронизируется, хотя само содержимое уже заперто вашим ключом.
Почему шифрования при хранении мало?
Потому что оно требует доверять тому, кто держит хранилище. Если кто-то внутри облачной компании решит почитать данные пользователей, шифрование при хранении его не остановит: система сама расшифровывает всё для тех, кого считает уполномоченными.